Najpopularniejsza wtyczka do AI okazała się malware
Pod żartobliwą nazwą „What would Elon do?” kryło się złośliwe oprogramowanie. To była część kampanii z ponad 300 wtyczkami, która wykradła setki tysięcy dostępów i sesji. Wnioski dla każdego, kto wpuszcza AI do swojego systemu.
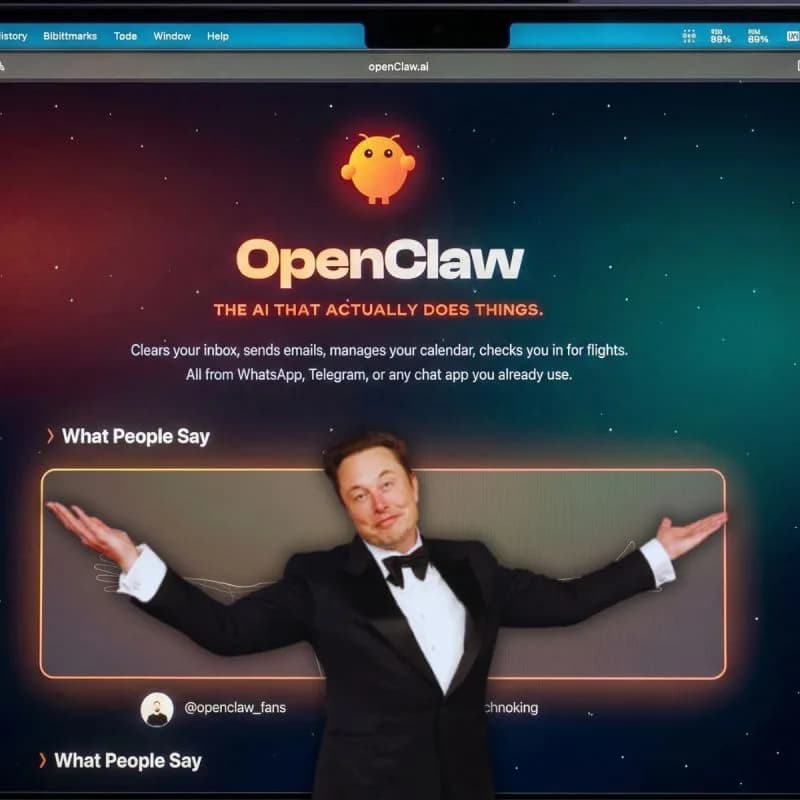
Najpopularniejsza wtyczka do rozchwytywanego narzędzia AI okazała się złośliwym oprogramowaniem. Pokazuje to prostą prawdę: tam, gdzie pojawia się nowe, potężne narzędzie, natychmiast pojawiają się też ludzie bez dobrych intencji.
Agent AI z uprawnieniami administratora
Bohaterem tej historii jest OpenClaw, agent AI wbudowany w komputer i wyposażony w uprawnienia administratora. Taki agent może realnie działać za Ciebie: czyścić skrzynkę, wysyłać maile, zarządzać kalendarzem. Ta sama moc, która czyni go użytecznym, czyni go też groźnym, gdy trafi w niepowołane ręce.
„Doradca od Elona”, który kradł dostępy
Najpopularniejsza wtyczka do OpenClaw działała pod żartobliwą nazwą „What would Elon do?” i miała udawać doradcę w stylu Elona Muska. W rzeczywistości była złośliwym oprogramowaniem. Nie działała sama: była częścią zorganizowanej kampanii, w której przestępcy wypuścili na rynek ponad 300 takich wtyczek. Efekt to setki tysięcy wykradzionych dostępów, przejętych sesji i ciasteczek, a ostatecznie realnie utracone pieniądze.
Dlaczego to działa tak dobrze
Wtyczka z zabawną nazwą wygląda niewinnie, a agent z uprawnieniami admina wykona jej instrukcje bez mrugnięcia okiem. Użytkownik instaluje „dodatek dla wygody”, a w tle oddaje klucze do całego komputera. W dobie deepfake'ów, klonowania głosu i setek nowych narzędzi granica między pomocnym a szkodliwym bywa jednym kliknięciem.
Jak z tego korzystać z głową
Agenci AI to potężne narzędzia i nie chodzi o to, żeby się ich bać, tylko żeby traktować je poważnie. Instaluj rozszerzenia tylko ze sprawdzonych źródeł, nie dawaj narzędziom więcej uprawnień, niż realnie potrzebują, i pytaj, kto odpowiada za bezpieczeństwo rozwiązania, które wpuszczasz do firmy. My budując systemy z AI domyślnie ograniczamy uprawnienia do minimum i pilnujemy, żeby żaden komponent nie miał dostępu, którego nie musi mieć.
Nowe narzędzie, stara zasada
Każda nowa technologia otwiera nowe możliwości, także dla oszustów. Wzmożona ostrożność należy się wszędzie tam, gdzie oddajesz narzędziu dostęp do danych, pieniędzy albo tożsamości: wtyczki i rozszerzenia, integracje z pocztą i bankiem, cokolwiek proszące o hasła lub uprawnienia. Zasada jest stara jak internet, tylko stawka w erze AI jest wyższa.
CEO i współzałożyciel LUNOLAB
CEO i współzałożyciel LUNOLAB. Odpowiada za strategię firmy i jako project manager prowadzi projekty od pierwszej rozmowy do wdrożenia, od platformy e-commerce B2B Medby po autonomiczny system sprzedaży dla brandu alkoholowego w USA. Przekłada cele biznesowe klienta na zakres, etapy i wycenę fixed price. Pisze o strategii wdrażania AI i o tym, kiedy technologia realnie się zwraca.
Masz pomysł na wdrożenie technologii u siebie?
Umów bezpłatną rozmowę